Fatigue mentale et cybersécurité : découvrez comment la fatigue, l’urgence et l’IA peuvent fragiliser vos décisions numériques, et quels réflexes adopter.
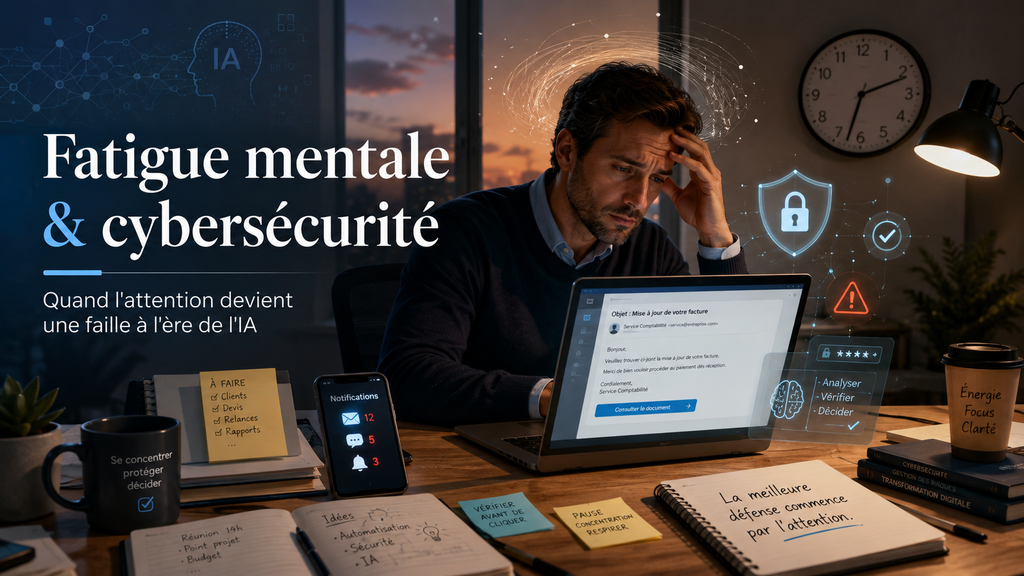
Il est 18 h 47.
Tu veux simplement terminer ta journée.
Un dernier mail. Une dernière facture. Un dernier message avant de fermer l’ordinateur.
Ton téléphone vibre.
« Paiement en attente — action requise aujourd’hui. »
Le logo est correct.
Le nom de l’entreprise aussi.
Le message est bien écrit. Pas de faute grossière. Le ton ressemble à celui que tu connais.
Et surtout…
tu n’as plus envie de réfléchir.
Tu cliques ?
C’est précisément ici que commence une nouvelle question autour de la fatigue mentale.
Pas seulement :
« Suis-je encore capable de me concentrer ? »
Mais aussi :
« Est-ce que mon état mental modifie ma manière de prendre des décisions numériques ? »
Avec l’arrivée massive de l’intelligence artificielle, cette question devient importante.
Non parce que l’IA aurait soudain rendu Internet incontrôlable.
Mais parce qu’elle change progressivement une chose essentielle :
la qualité des faux.
Pendant longtemps, nous avons appris à repérer les arnaques grâce à leurs défauts
Tu connais probablement les conseils classiques.
Regarder les fautes d’orthographe.
Se méfier d’un message étrange.
Vérifier une adresse bizarre.
Ne pas croire un inconnu qui promet quelque chose d’extraordinaire.
Ces conseils restent utiles.
Le problème ?
Les outils d’intelligence artificielle permettent désormais de produire rapidement des messages beaucoup plus propres, mieux adaptés à leur destinataire et plus crédibles.
L’ANSSI constate que l’IA générative peut notamment être utilisée pour effectuer du profilage, produire du contenu destiné à l’ingénierie sociale ou contribuer à certaines étapes d’une attaque informatique.
L’ENISA observe également l’utilisation de grands modèles de langage pour améliorer le phishing et automatiser certaines formes d’ingénierie sociale.
Autrement dit :
demain, reconnaître un message frauduleux simplement parce qu’il est « mal fait » risque de devenir de moins en moins suffisant.
Mais il y a un autre élément dont on parle beaucoup moins.
Celui qui se trouve de l’autre côté de l’écran.
Toi.
Le problème n’est pas seulement la puissance de l’IA
Imagine deux situations.
Dans la première, tu reçois un mail suspect samedi matin.
Tu as dormi.
Tu bois tranquillement ton café.
Quelque chose te dérange dans le message.
Tu regardes l’adresse.
Tu vérifies ton compte directement.
Tu découvres que le mail était faux.
Maintenant, même message.
Mais il est 18 h 47.
Tu viens d’enchaîner neuf heures de travail, plusieurs interruptions, des messages WhatsApp, trois décisions importantes et une urgence administrative.
Ton cerveau ne cherche plus forcément la meilleure décision.
Il cherche parfois simplement à terminer.
C’est là que fatigue mentale et sécurité numérique commencent à se rencontrer.
Le NIST étudie depuis plusieurs années un phénomène appelé « security fatigue », ou fatigue liée à la sécurité.
Ses travaux ont montré que lorsque les utilisateurs sont bombardés de recommandations, mots de passe, alertes et décisions de sécurité, certains finissent par ressentir résignation, perte de contrôle ou lassitude. Cela peut conduire à éviter certaines décisions ou à choisir l’option la plus simple.
Et les travaux plus récents du NIST vont encore plus loin.
Un rapport publié en 2025 consacre une partie entière à la surcharge cognitive et à la fatigue décisionnelle dans la cybersécurité.
Il souligne notamment que des tâches exigeant fortement la mémoire de travail, l’attention divisée ou le multitâche peuvent augmenter les erreurs et réduire l’attention portée aux détails nécessaires pour détecter certaines tentatives de phishing.
Ce n’est donc pas une question d’intelligence.
Ni de compétence.
Tu peux parfaitement connaître les règles…
et prendre une mauvaise décision à un mauvais moment.
L’attaque la plus efficace n’attaque pas forcément ton ordinateur
Elle attaque parfois ton timing.
Regarde les messages frauduleux les plus efficaces.
Ils contiennent souvent quelque chose de très particulier :
une pression sur la décision.
« Votre compte sera suspendu. »
« Paiement nécessaire avant 20 h. »
« J’ai besoin de cela immédiatement. »
« Confirme-moi le code reçu. »
« Peux-tu effectuer le virement avant la réunion ? »
Pourquoi cette urgence ?
Parce qu’une personne qui vérifie est plus difficile à tromper qu’une personne qui réagit.
L’objectif n’est donc pas toujours de te convaincre longtemps.
Il suffit parfois de réduire l’espace entre :
le message → et ton action.
Et la fatigue mentale peut encore raccourcir cet espace.
Lorsque nous sommes saturés, nous pouvons chercher à fermer une tâche rapidement.
Cliquer.
Valider.
Répondre.
Copier.
Envoyer.
Puis passer à autre chose.
Voilà pourquoi la cybersécurité de demain ne peut probablement pas reposer uniquement sur :
« Fais attention. »
Nous devons aussi apprendre à créer des conditions dans lesquelles il devient plus facile de prendre une bonne décision.
L’entrepreneur est particulièrement exposé à ce problème
Tu travailles seul ou avec une petite équipe ?
Alors observe ta journée.
Messagerie.
Factures.
Banque.
Stripe.
Réseaux sociaux.
WordPress.
Nom de domaine.
Outils IA.
Google.
Hébergement.
Clients.
Prestataires.
Applications SaaS.
Codes de connexion.
Authentification à deux facteurs.
Tu n’as peut-être pas de service informatique.
Pourtant, tu prends chaque semaine des dizaines de petites décisions liées à la sécurité.
Et c’est précisément là que le problème devient intéressant pour l’entrepreneur.
La sécurité numérique n’est plus uniquement une affaire de pare-feu ou d’antivirus.
Elle devient également une question de qualité de décision.
Prenons un exemple.
Un fournisseur t’écrit :
« Nous avons changé de compte bancaire. Voici le nouvel IBAN pour la prochaine facture. »
Techniquement, rien de compliqué.
Mais trois éléments doivent immédiatement t’intéresser :
la demande concerne de l’argent,
elle modifie une procédure habituelle,
et elle nécessite une vérification extérieure au message reçu.
L’ANSSI recommande justement, lorsqu’un doute existe sur l’identité d’un interlocuteur, de le contacter par un autre moyen avant d’effectuer une action. Elle recommande également de ne pas cliquer sur un lien ou une pièce jointe douteuse et d’utiliser la double authentification lorsque cela est possible.
La bonne réponse n’est donc pas :
« Je dois être plus méfiant de tout. »
Ce serait épuisant.
La bonne réponse est :
« Certaines décisions méritent automatiquement une seconde vérification. »
À l’ère de l’IA, il faut déplacer notre manière de penser la vigilance
Supposons qu’un message soit parfaitement écrit.
Le logo est bon.
Le français est impeccable.
Le ton semble crédible.
Que reste-t-il à analyser ?
Le contexte.
C’est là que notre vigilance doit progressivement se déplacer.
Au lieu de seulement demander :
« Est-ce que ce message semble vrai ? »
nous pouvons demander :
« Est-ce que la demande est normale ? »
Cette différence est énorme.
Car une intelligence artificielle peut reproduire un style.
Elle peut fabriquer un texte crédible.
Elle peut accélérer la création d’un scénario.
Mais cela ne transforme pas automatiquement une demande inhabituelle en demande légitime.
Le protocole AvenirDZ : 90 secondes avant une décision sensible
Nous pouvons donc créer un réflexe extrêmement simple.
Pas vingt règles.
Pas une formation de trois heures.
Pas une peur permanente du numérique.
Seulement une petite pause.
Lorsque tu reçois une demande concernant de l’argent, un mot de passe, un accès, un document confidentiel ou une modification inhabituelle, ne décide pas immédiatement.
Pose-toi cinq questions.
1. Qui me demande réellement cette action ?
Pas le nom affiché.
La personne ou l’organisation derrière le message.
2. Qu’est-ce qu’on me demande de faire ?
Cliquer ?
Payer ?
Donner un code ?
Télécharger ?
Modifier un accès ?
Envoyer des informations ?
3. Pourquoi dois-je le faire maintenant ?
S’il existe une forte pression temporelle, ralentis volontairement.
4. Puis-je vérifier la demande autrement ?
Ouvre directement le site officiel.
Téléphone à la personne.
Utilise un numéro que tu possèdes déjà.
Ouvre ton application bancaire toi-même plutôt que le lien reçu.
5. Suis-je actuellement en état de décider correctement ?
C’est la question AvenirDZ.
Tu es pressé ?
Énervé ?
Très fatigué ?
lire l’article :https://avenirdz.com/fatigue-mentale-et-concentration/
Dispersé entre quatre tâches ?
lire l’article :https://avenirdz.com/surcharge-mentale-et-concentration-2/
Alors une décision numérique importante peut probablement attendre quelques minutes.
Cette pause ne garantit évidemment pas une sécurité absolue.
Elle produit quelque chose de beaucoup plus réaliste :
elle recrée de l’espace entre le stimulus et la décision.
L’IA n’est pourtant pas uniquement une menace
Il serait facile de tomber dans l’excès inverse.
Parler de l’intelligence artificielle uniquement comme d’un nouveau danger.
Ce serait faux.
L’IA est également utilisée pour améliorer la détection et la réponse aux incidents de cybersécurité. L’ANSSI a d’ailleurs étudié les usages actuels de l’intelligence artificielle dans ce domaine auprès de dizaines d’entreprises spécialisées.
Nous entrons donc dans une période paradoxale.
L’IA peut aider les attaquants.
L’IA peut aider les défenseurs.
Et entre les deux se trouve toujours un humain qui travaille, lit, vérifie, autorise et décide.
C’est pour cette raison qu’un troisième axe devient essentiel :
protéger la qualité de la décision humaine.
Et si la cybersécurité commençait quelques minutes avant le clic ?
Nous imaginons souvent la sécurité numérique comme une couche technologique.
Antivirus.
Authentification.
Sauvegardes.
Mises à jour.
Chiffrement.
Ces protections sont indispensables.
Mais elles ne racontent pas toute l’histoire.
Le NIST travaille aujourd’hui explicitement sur une approche de la cybersécurité davantage centrée sur l’humain : systèmes compréhensibles, outils adaptés au travail réel et réduction de la surcharge imposée aux utilisateurs. En août 2026, l’organisme rappelait encore que des professionnels fatigués, noyés sous les alertes ou utilisant des systèmes mal adaptés peuvent avoir davantage de difficultés à prendre de bonnes décisions.
Cela change notre question.
Au lieu de demander seulement :
« Comment protéger mon ordinateur ? »
nous pouvons aussi demander :
« Dans quel état suis-je lorsque je prends mes décisions numériques importantes ? »
Et cette question dépasse largement la cybersécurité.
Elle rejoint exactement les sujets que nous explorons sur AvenirDZ :
la fatigue mentale,
la concentration,
la surcharge cognitive,
la clarté,
et la prise de décision.
La meilleure protection n’est pas de vivre dans la méfiance
Il ne s’agit pas de regarder chaque mail comme une attaque.
Ni de devenir paranoïaque.
Ni de renoncer aux outils d’intelligence artificielle.
Ce serait passer à côté de leur potentiel.
Il s’agit plutôt de comprendre une transformation.
Pendant des années, nous avons essentiellement cherché à reconnaître les mauvais messages.
Avec l’IA, nous allons devoir devenir meilleurs pour reconnaître les mauvaises demandes.
Et surtout apprendre à identifier les moments où notre propre capacité de jugement est diminuée par la pression, les interruptions ou la fatigue.
Parce qu’au fond…
la prochaine tentative de fraude que tu recevras sera peut-être techniquement parfaite.
Le logo sera peut-être correct.
Le texte sera peut-être impeccable.
Le prénom sera peut-être le bon.
Il ne restera alors qu’une chose entre cette demande et ton clic :
quelques secondes de clarté.
Et ces quelques secondes pourraient devenir l’une de nos protections numériques les plus simples.
Avant de continuer : où en est ta propre charge mentale ?
Si tu constates que tu termines régulièrement tes journées en mode automatique, que les petites décisions deviennent lourdes ou que ta concentration se fragmente rapidement, le problème ne concerne évidemment pas uniquement la cybersécurité.
Tu peux commencer par faire le point sur ton niveau actuel de surcharge mentale avec le test gratuit AvenirDZ :
« Quel est ton vrai niveau de surcharge mentale ? »
L’objectif n’est pas d’établir un diagnostic médical, mais de t’aider à observer plus clairement ton fonctionnement actuel et à identifier les premières pistes d’ajustement.
→ Faire le test de fatigue mentale AvenirDZ
Questions fréquentes
La fatigue mentale augmente-t-elle réellement les risques de cybersécurité ?
La fatigue ne signifie pas qu’une personne va nécessairement commettre une erreur. En revanche, les recherches sur les facteurs humains en cybersécurité montrent que surcharge cognitive, attention divisée, pression et fatigue décisionnelle peuvent affecter la qualité de certaines décisions et réduire l’attention portée aux détails.
L’intelligence artificielle rend-elle le phishing plus dangereux ?
L’IA générative peut faciliter la production de messages plus crédibles, leur adaptation et certaines opérations d’ingénierie sociale. L’ANSSI et l’ENISA documentent déjà ces usages. Cela ne signifie pas que toutes les attaques utilisent l’IA ni qu’elles deviennent automatiquement efficaces.
Comment reconnaître un phishing créé avec une IA ?
Il peut justement devenir difficile de le reconnaître uniquement grâce à son style ou à ses fautes. Il est préférable d’analyser la demande : urgence inhabituelle, demande de paiement, transmission d’un code, changement de coordonnées bancaires, téléchargement ou connexion. En cas de doute, vérifie par un autre canal.
Quelle est la meilleure habitude contre les erreurs liées à la précipitation ?
Créer une règle préalable : aucune décision numérique sensible sous pression sans seconde vérification. Cela transforme la sécurité en procédure plutôt qu’en effort permanent de vigilance.
Faut-il arrêter d’utiliser l’intelligence artificielle pour protéger ses données ?
Non. L’enjeu est plutôt d’apprendre à utiliser l’IA avec des règles adaptées aux informations manipulées et au niveau de risque. L’intelligence artificielle peut elle-même contribuer à la cybersécurité. L’objectif est donc un usage maîtrisé, pas un rejet de la technologie.
Sources principales
Agence nationale de la sécurité des systèmes d’information (ANSSI), Synthèse de la menace sur l’IA générative face aux attaques informatiques, 2026.
ANSSI, Panorama de la cybermenace 2025, publié en 2026.
European Union Agency for Cybersecurity (ENISA), ENISA Threat Landscape 2025.
National Institute of Standards and Technology (NIST), Security Fatigue.
https://csrc.nist.gov/pubs/journal/2016/09/security-fatigue/final?utm_source=chatgpt.com
NIST, Minding the Gaps in Human-Centered Cybersecurity, Special Publication 1332, 2025.
NIST, travaux sur la cybersécurité centrée sur l’humain, 2026.